Seguridad y privacidad de los datos
Join2Data está pensado para que el cliente sepa en todo momento qué comparte, con quién y cómo retirarlo.
Qué guardamos y qué no
Qué guardamos
- Nombre y correo del cliente y de los miembros del equipo
- La cuenta de Google conectada y los servicios y recursos que comparte
- Los tokens que Google entrega para acceder a esos servicios, cifrados en reposo con AES-256-GCM
- Un registro de uso: quién consultó, a qué cliente, con qué herramienta y cuándo, sin el contenido de las respuestas
Qué no hacemos
- No almacenamos los datos de Analytics, Search Console ni Tag Manager: se consultan en el momento, a petición del equipo autorizado
- No escribimos ni modificamos nada en las cuentas de Google
- No pedimos contraseñas de Google ni las vemos
- No usamos los datos para publicidad ni para entrenar modelos de IA
Controles de acceso
Por cliente, servicio y recurso
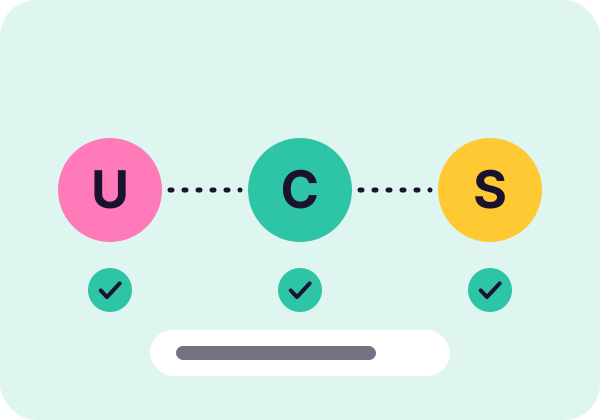
Cada llamada se comprueba en el servidor: usuario, cliente, servicio, propiedad compartida y conexión vigente.
Agencias aisladas
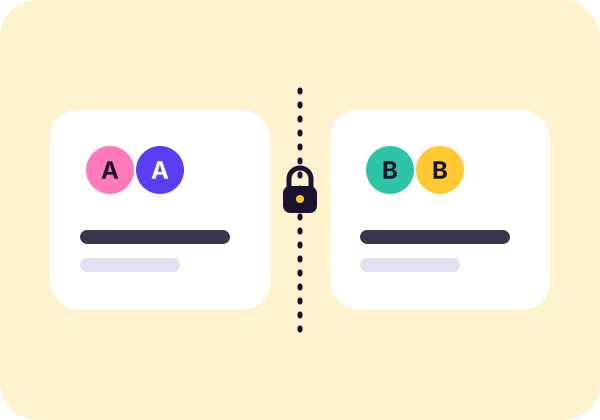
Cada agencia solo ve sus clientes. El administrador de la plataforma no tiene acceso a los datos de los clientes.
Enlaces con caducidad
Los enlaces de alta caducan y se pueden revocar. Los tokens propios se guardan solo como huella, no en claro.
Cómo retirar el acceso
La agencia puede quitar un servicio o dar de baja al cliente desde el panel. El cliente, además, puede revocar el acceso en cualquier momento desde los permisos de su cuenta de Google. Al desconectar o dar de baja, los tokens se borran.
Join2Data cumple la Política de datos de usuario de los servicios de API de Google, incluidos los requisitos de uso limitado.